CodeAnt AI
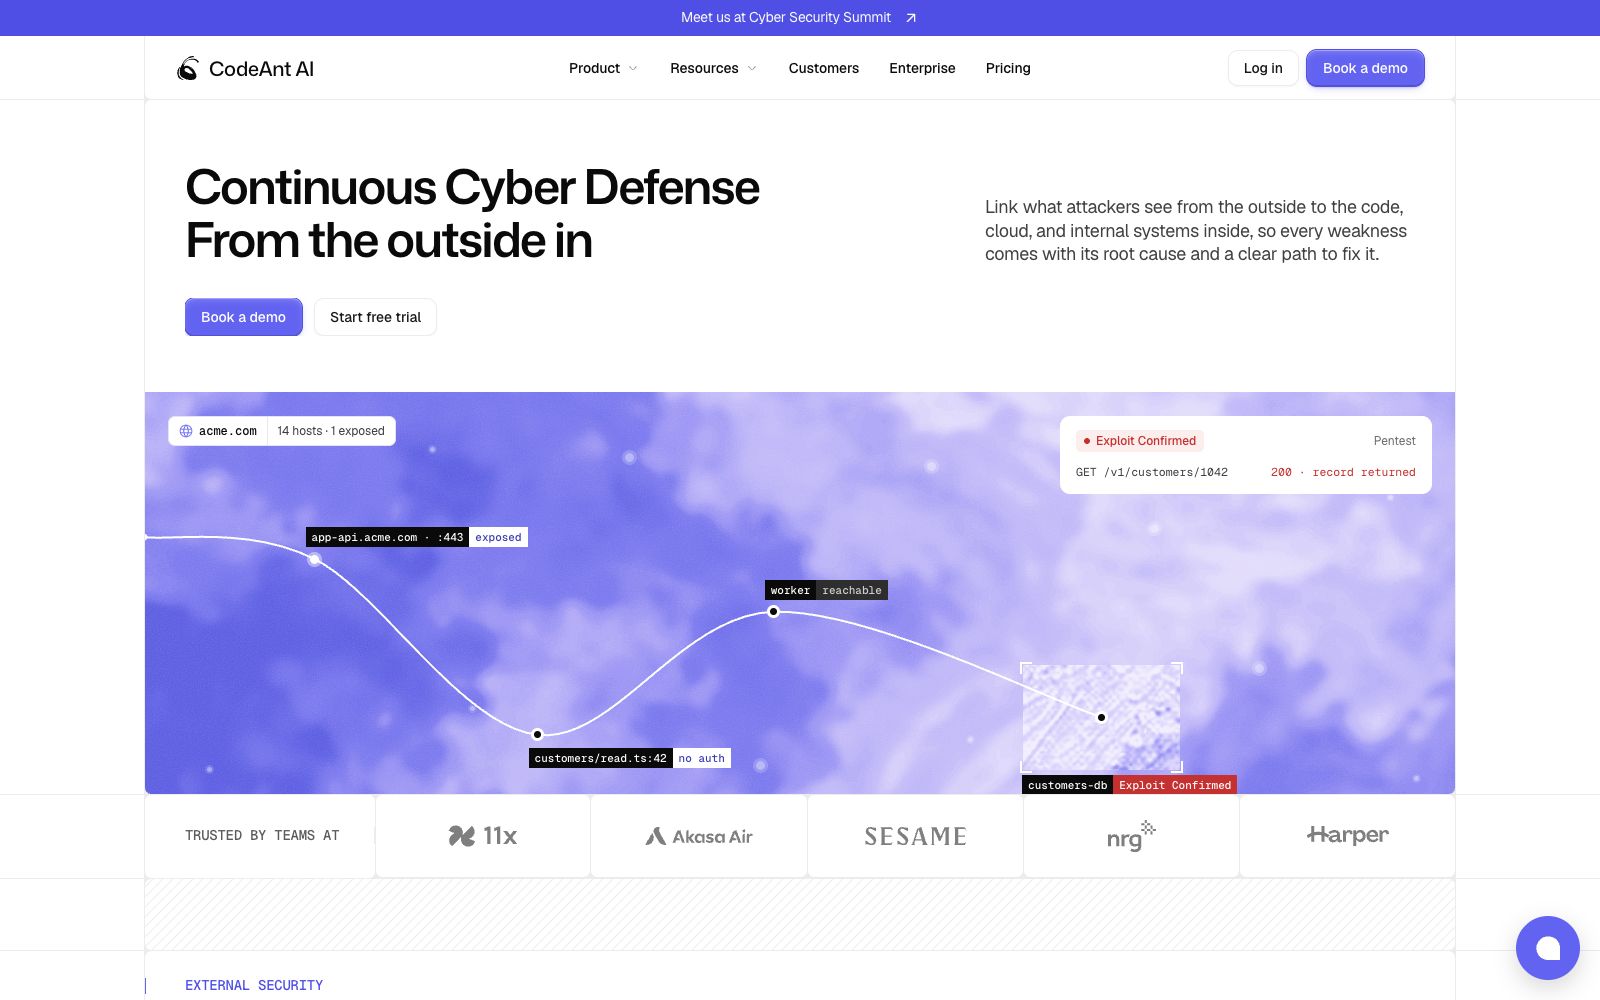
AI编程/编码智能体CodeAnt AI 是面向企业的智能体安全平台,官方称从外部攻击面切入,把暴露资产与内部代码、云环境打通定位根因,覆盖代码审查、依赖与密钥检测、云配置扫描和渗透测试。
攻击面管理AI 代码审查渗透测试
月访问量20.2 万↓14.9%
全球排名#170,698
月访问量为第三方平台估算,仅供参考界面预览
Deep Dive
更新于 2026-11-03详细介绍
CodeAnt AI 是面向企业的智能体安全平台,官网把自己的做法概括为「由外向内的持续网络防御」:先监控外部能看到的攻击面,再把暴露的资产与内部的代码、云环境和运行时关联起来,让每个弱点都能追到根因并给出修复路径。它同时提供代码安全、云安全和攻击面三块能力。
核心能力
- AI code reviews:审查团队写的代码与引入的第三方依赖,官方列为 AI 代码审查。
- SAST / SCA / Secrets / SBOM / Malware checks:静态分析、依赖与软件物料清单、密钥泄露与恶意包检测。
- CSPM / IaC scanning / Kubernetes configs / Container images / Virtual machines:在云与基础设施侧发现错误配置与有风险的组件。
- DAST / Attack surface management / Penetration testing:测试运行中的应用,梳理可达资产并做渗透测试。
- External security:官方称一年 365 天监控攻击面,从外部对暴露的应用与接口做带证据的测试。
- Code Quality / Developer 360:官网产品列表还包含代码质量与开发者视图。
- Trust Center:官方列出 SOC 2 Type II、HIPAA 等合规项,并标注未经批准不做测试。
适合谁
- 需要同时管代码安全与云配置的企业安全团队
- 想用外部视角验证自家暴露面的应用安全负责人
- 引入大量开源依赖、担心供应链风险的后端团队
- 需要渗透测试与合规证据支撑的合规与审计岗位
- 维护 Kubernetes 与容器镜像、希望配置问题早发现的平台工程团队
使用建议
- 官网建议可以先从代码安全或一次外部评估切入,再逐步补上团队授权范围内的上下文。
- 官方明确「未经你批准不会做测试」,接入渗透测试前先在内部走完授权流程,避免触发自身告警或影响线上服务。
- 三类告警要分开处理:代码侧问题改在提交前,云配置问题改在基础设施仓库里,外部暴露面则优先处理可达且通数据的路径。
- SBOM 与依赖检查适合固定在 CI 里跑,比事后集中清理省力。
- 官网展示的规模数据包括外部持续扫描的公司数、研究团队披露的 CVE 数与每月扫描代码行数,属平台侧统计;合规与测试范围以 Trust Center 与官方条款为准,官方规则可能调整。
产品方可认领本页:认领后标注「官方认领」,信息变更走优先通道。免费,不影响排序。
认领这条收录 →访问量
在「AI编程/编码智能体」97 个同类工具中,CodeAnt AI 排第 51 位。全球排名第 170,698 位(新兴站点)。近一个月流量下降 14.9%。
月访问量
20.2万
较上月 -14.9%较3月前 -32.0%
跳出率
34.3%
只看一页就离开,越低越好
平均时长
00:43
每次访问的平均停留
次均页数
2.82页
每次访问浏览的页面数
近 12 个月当月 20.2 万
23.3 万
24.8 万
23.8 万
37.4 万
32.4 万
38.1 万
36.2 万
38.0 万
29.7 万
26.5 万
23.7 万
20.2 万
10月11月12月1月2月3月4月5月6月7月8月9月
用户地区
访客所在国家 / 地区- 印度41.1%
- 美国14.9%
- 英国3.4%
- 俄罗斯2.8%
- 越南2.4%
流量来源
访客从哪里进来- 搜索引擎58.2%
- 直接访问28.4%
- 社交媒体6.5%
- 外链引荐3.9%
- 展示广告2.1%
- 邮件0.1%
- 其他0.7%
「AI编程/编码智能体」内排名低于中位数 1%
第51名
共 97 个同类工具
本工具
20.2 万
中位数
20.4 万
2026-09 数据 · 更新于 2026-11-01第三方平台估算,仅供参考