Corgea
测试与质量AI 原生应用安全平台,覆盖代码、依赖、密钥、容器与基础设施扫描,能发现业务逻辑漏洞并按运行时路径排序,直接给出可提交的修复。
代码安全漏洞修复安全左移
月访问量6.2 万↓25.6%
全球排名#427,249
月访问量为第三方平台估算,仅供参考界面预览
Deep Dive
更新于 2026-11-03详细介绍
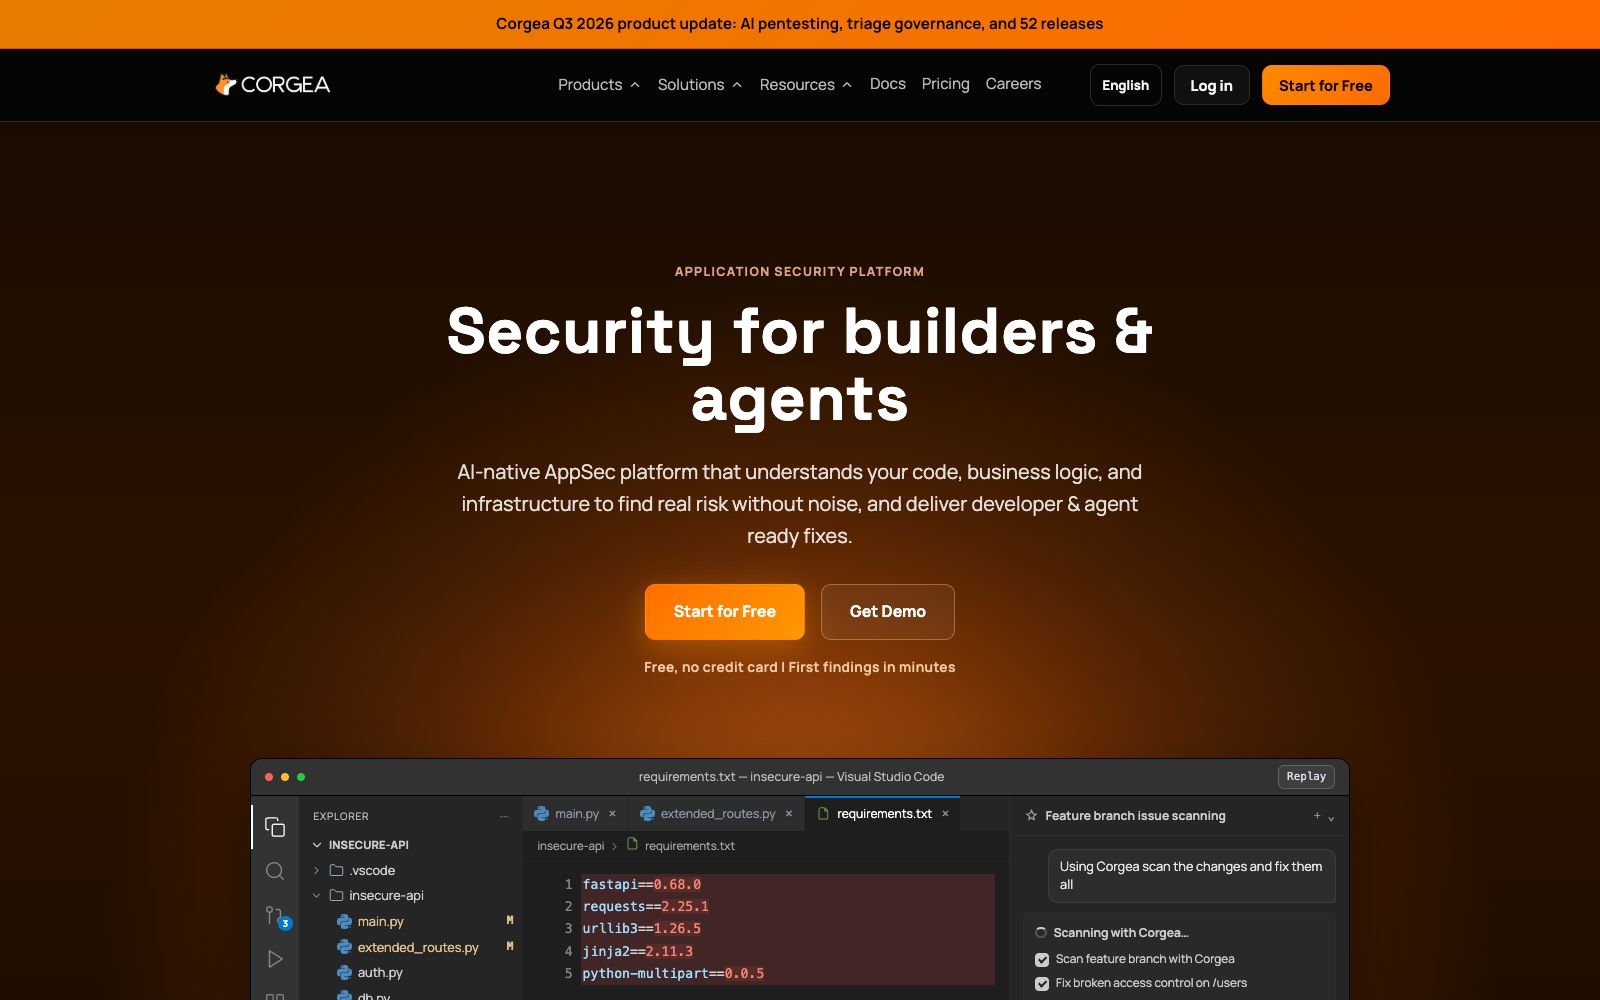
Corgea 是 AI 原生的应用安全平台,官方口号是「Security for builders & agents」:在代码、依赖包、基础设施和容器里找漏洞,并且直接给出可提交的修复。它的差异点在两处:一是能看出传统扫描器漏掉的业务逻辑缺陷,二是从公网入口顺着运行时路径判断哪些洞真的能被利用。
核心能力
- AI 代码扫描:在代码里抓高风险路径,产出的是可直接评审的修复补丁,而不是只报一条告警。
- 依赖与容器扫描:依赖扫描按是否真的可利用来排序,并给出安全升级路径;容器扫描在部署前暴露镜像风险并给针对性处置。
- 密钥与配置扫描:密钥扫描在泄露扩散前拦下硬编码的密钥;基础设施即代码扫描在合并前拦住云配置错误。
- 业务逻辑缺陷检测:官方称能发现传统工具漏掉的逻辑漏洞,包括认证被绕过、缺少鉴权检查、真实业务流里的越权缺口。
- 可达性排序:从登录页、后台这类公开路由出发,追真实运行时路径,把汇聚到同一弱点的多条路径连起来,映射到具体代码与依赖包。
- 工程化接入:代码托管侧支持 GitHub、GitLab、Azure DevOps、Bitbucket、Harness;编辑器侧支持 VS Code、Cursor、Visual Studio 2022、IntelliJ;另有面向 agent 的接入方式。
- 配套能力:代码质量扫描、软件物料清单与许可证合规、攻击面测绘、AI 渗透测试、安全设计评审。
适合谁
- 有合规压力的中小安全团队:扫描器买了好几套、告警看不过来,需要一个统一控制面。
- 金融、能源、医疗这类强监管行业的应用安全工程师:需要能说清修了什么、为什么先修这个。
- 把安全左移落到研发流程的运维团队:希望漏洞以 PR 形式回到开发手里,而不是停在安全工单里。
- 只做静态站点、没有后端服务的项目优先级不高。
使用建议
- 先用免费额度扫一个真实仓库,重点看误报率。这类工具的价值有一半在少打扰。
- 接入顺序建议先代码扫描与依赖扫描,跑顺了再加容器与配置扫描。一次性全开会淹没在告警里。
- 自动修复要保留人工评审环节,尤其是鉴权与支付相关改动,补丁正确不代表业务语义正确。
- 官方宣称的更多真阳性、更少误报属于厂商口径,用自己的历史漏洞做回归测试更可信。
- 扫描会读取源码与配置,接入前确认数据留存与权限边界;合规声明以官方信任中心为准。
产品方可认领本页:认领后标注「官方认领」,信息变更走优先通道。免费,不影响排序。
认领这条收录 →访问量
在「测试与质量」7 个同类工具中,Corgea 排第 6 位。全球排名第 427,249 位(新兴站点)。近一个月流量下降 25.6%。
月访问量
6.2万
较上月 -25.6%较3月前 +86.8%
跳出率
51.8%
只看一页就离开,越低越好
平均时长
00:14
每次访问的平均停留
次均页数
1.84页
每次访问浏览的页面数
近 12 个月当月 6.2 万
2.7 万
1.9 万
1.8 万
2.3 万
2.9 万
2.8 万
3.7 万
5.6 万
3.3 万
7.4 万
8.3 万
6.2 万
10月11月12月1月2月3月4月5月6月7月8月9月
用户地区
访客所在国家 / 地区- 美国31.8%
- 印度17.1%
- 德国10.1%
- 英国8.0%
- 挪威6.8%
流量来源
访客从哪里进来- 直接访问39.4%
- 搜索引擎33.2%
- 社交媒体10.7%
- 外链引荐9.9%
- 展示广告2.2%
- 邮件2.1%
- 其他2.6%
「测试与质量」内排名低于中位数 75%
第6名
共 7 个同类工具
本工具
6.2 万
中位数
25.2 万
2026-09 数据 · 更新于 2026-11-01第三方平台估算,仅供参考
相似工具
Momentic 是面向 Web、iOS 与 Android 的 AI 测试平台,内置名为 Mo 的 AI QA 工程师。用自然语言写流程与断言,存成仓库里的 YAML 文件,可在本地或 CI 运行,界面变动时自动重新定位控件。
同分类
25.2 万/月